Regular sin nombrar: la disciplina indirecta de la inteligencia artificial a través del derecho de protección de datos personales.
.

1. Introducción: la falacia del vacío normativo
En la literatura jurídica y en la práctica corporativa contemporánea persiste la premisa de que los sistemas de inteligencia artificial operan en una suerte de anomia o limbo normativo en tanto los ordenamientos jurídicos nacionales no promulguen cuerpos legislativos formalmente rotulados como reguladores de dicha tecnología. Dicha asunción incurre en un reduccionismo conceptual: confunde la ausencia de una codificación nominativa con la inexistencia de normas sustantivas aplicables.
Las recientes actualizaciones y armonizaciones en el régimen de protección de datos personales refutan esta postura. Sin necesidad de incorporar los términos «inteligencia artificial» o «modelos generativos» de manera exhaustiva en su articulado, el derecho de la privacidad está configurando, de forma inmediata y vinculante, las bases operativas de cualquier despliegue algorítmico intensivo en datos.
2. El principio de neutralidad tecnológica como técnica legislativa
La omisión intencional de referencias instrumentales a tecnologías específicas no constituye una laguna jurídica ni una deficiencia técnica del legislador; responde a la adopción deliberada del principio de neutralidad tecnológica. Esta técnica legislativa busca garantizar la vigencia material de la norma frente a ciclos de innovación técnica acelerados, asegurando que el estándar de protección no caduque ante transformaciones en la arquitectura de cómputo o el cambio de paradigma de desarrollo de software.
Al enfocar el objeto de tutela en los datos personales y en los derechos del titular, la regulación proyecta sus efectos sobre la totalidad de la cadena de valor de la IA:
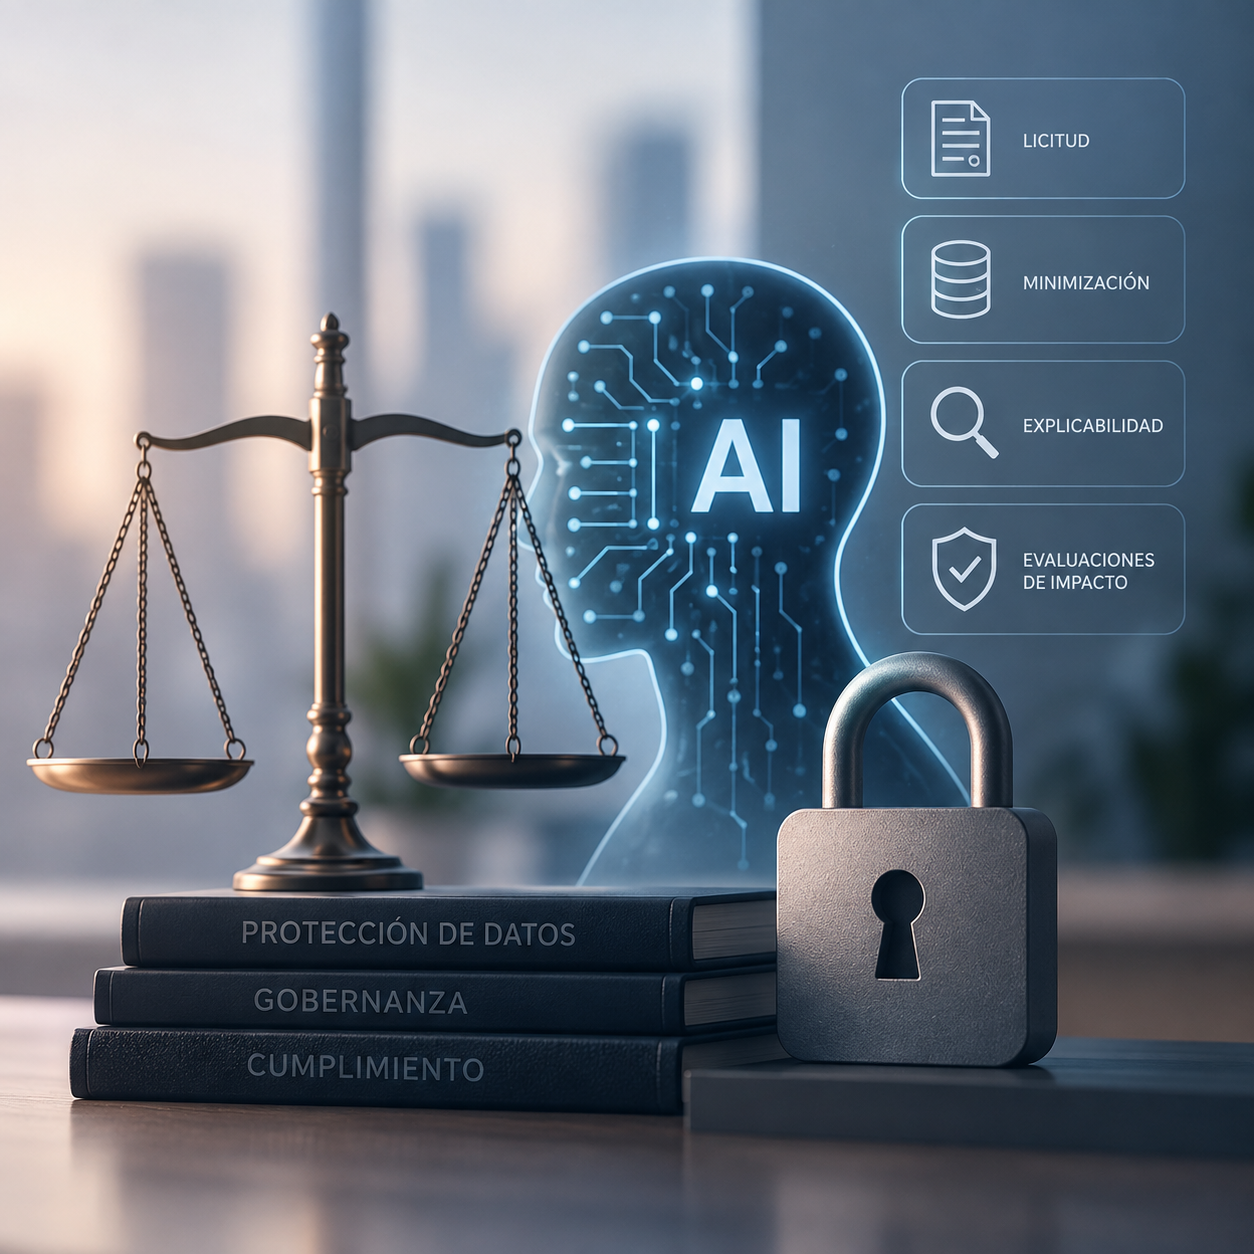
* Licitud del origen y bases de entrenamiento: La ingesta masiva de información (web scraping, bases federadas o repositorios corporativos) queda supeditada a bases de legitimación rigurosas, desarticulando la noción de que el dato públicamente accesible carece de protección legal.
* Minimización y proporcionalidad: Principios que colisionan dialécticamente con el paradigma tradicional de big data y reentrenamiento indefinido, obligando a justificar la estricta necesidad de cada variable procesada.
* Explicabilidad algorítmica y no discriminación: La prohibición de decisiones puramente automatizadas con efectos jurídicos desfavorables sin intervención humana significativa, sumada al derecho de acceso a la lógica subyacente, impone obligaciones concretas de interpretabilidad.
* Evaluaciones de Impacto Relativas a la Protección de Datos (EIPD): La exigencia de análisis de riesgos previos al despliegue convierte la identificación de sesgos algorítmicos y fallas de seguridad en una obligación ex ante.
Bajo este prisma, cualquier sistema que procese métricas laborales, patrones conductuales o segmentación de usuarios queda plenamente subsumido en el marco de la responsabilidad proactiva (accountability), con independencia del carácter comercialmente disruptivo con el que se presente la solución.
3. Del cumplimiento formal (checklist compliance) a la gobernanza algorítmica (2026–2027)
El período de transición y adecuación normativa que abarca el bienio 2026–2027 no debe interpretarse como una prórroga de gracia pasiva, sino como una fase crítica de rediseño institucional e ingenieril.
La adecuación efectiva trasciende las prácticas habituales de cumplimiento formal, tales como la actualización de políticas de privacidad contractuales o la suscripción de cláusulas estándar de exención de responsabilidad con proveedores externos de modelos (por ejemplo, proveedores de API o modelos fundacionales). Por el contrario, el estándar probatorio exigido por los órganos de control demanda:
1. Apertura y trazabilidad: Superar la opacidad del modelo de «caja negra» mediante el registro y auditoría del ciclo de vida del dato (data lineage).
2. Mitigacion metodológica de sesgos: Mecanismos verificables para auditar divergencias algorítmicas que deriven en discriminaciones indirectas.
3. Privacidad desde el diseño y por defecto (Privacy by Design and by Default): Integración de salvaguardas técnicas desde la fase de concepción y entrenamiento de los modelos, no como parches posteriores a su implementación.
4. Conclusiones
La gobernanza de la inteligencia artificial no dependía de la promulgación de un marco sectorial exhaustivo para desplegar fuerza coercitiva. A través de la densificación y actualización dogmática del derecho a la protección de datos personales, el ordenamiento jurídico ha neutralizado la pretensión de excepcionalidad técnica de la IA.
El estándar de «regular sin nombrar» sitúa la carga de adecuación en el plano sustantivo de la arquitectura de sistemas. En consecuencia, las entidades que procesan datos mediante sistemas automatizados deben entender que el debate ha transitado definitivamente de la prospectiva regulatoria a la exigencia operativa de rendición de cuentas.